L’evoluzione digitale ha portato con sé una crescente complessità delle minacce informatiche, rendendo la cybersicurezza una delle sfide più pressanti del nostro tempo. Il mondo della cybersecurity è un terreno fertile per chi cerca una carriera stimolante e in continua evoluzione.
Dai fondamenti della crittografia all’analisi delle vulnerabilità, fino alle sfide strategiche della gestione della sicurezza informatica, le opportunità sono infinite. L’esigenza di adattarsi costantemente alle nuove minacce e ai cambiamenti normativi rende questo settore un ambiente dinamico e gratificante.
Un’analisi del contesto
Negli ultimi anni, l’incremento esponenziale degli attacchi informatici, la diffusione di nuove tecnologie come l’IoT e l’intelligenza artificiale e la crescente dipendenza dalle infrastrutture digitali hanno reso la protezione dei dati e dei sistemi un imperativo categorico per aziende, istituzioni e individui.
Per far fronte a questa complessità le organizzazioni sono alla ricerca di professionisti altamente qualificati in grado di identificare, prevenire e mitigare le minacce informatiche.
La proliferazione di nuove figure professionali, ciascuna con competenze specifiche e un ruolo fondamentale all’interno del quadro della cybersicurezza, è un passaggio naturale.
Le nuove figure professionali della cybersicurezza
- Cloud Security Engineer: con la migrazione sempre più massiccia verso il cloud, la figura del Cloud Security Engineer è diventata cruciale. Questi professionisti della cybersicurezza si occupano di progettare, implementare e gestire le misure di sicurezza all’interno degli ambienti cloud, garantendo la protezione dei dati e delle applicazioni in questo nuovo paradigma computazionale.
- IoT Security Specialist: l’Internet of Things ha introdotto nuove vulnerabilità nel panorama della sicurezza informatica. Gli IoT Security Specialist sono specializzati nella protezione dei dispositivi IoT, identificando le loro specifiche vulnerabilità e implementando misure di sicurezza adeguate per prevenire attacchi e garantire la privacy degli utenti.
- Security Analyst con competenze in AI e Machine Learning: l’intelligenza artificiale e il machine learning stanno rivoluzionando il modo in cui affrontiamo le minacce informatiche. I Security Analyst con competenze in queste tecnologie sono in grado di analizzare grandi quantità di dati, identificare pattern sospetti e prevedere potenziali attacchi in modo più efficace.
- Incident Responder: in caso di violazione dei dati, la rapidità della risposta è fondamentale per minimizzare i danni. Gli Incident Responder sono specializzati nella gestione degli incidenti informatici, dalla fase di rilevamento alla contenzione e all’eradicazione della minaccia.
- DevSecOps Engineer: la metodologia DevSecOps integra la sicurezza nel ciclo di vita dello sviluppo del software. I DevSecOps Engineer lavorano a stretto contatto con gli sviluppatori per garantire che la sicurezza sia considerata fin dalle prime fasi del progetto.
- Threat Intelligence Analyst: questi professionisti si occupano di raccogliere, analizzare e interpretare informazioni sulle minacce informatiche, fornendo alle organizzazioni una visione chiara del panorama delle minacce e consentendo loro di adottare misure preventive.
Le competenze richieste
Per operare con successo in questo settore i professionisti devono possedere un insieme importante di competenze tecniche e soft skills. Tra le competenze tecniche più richieste troviamo:
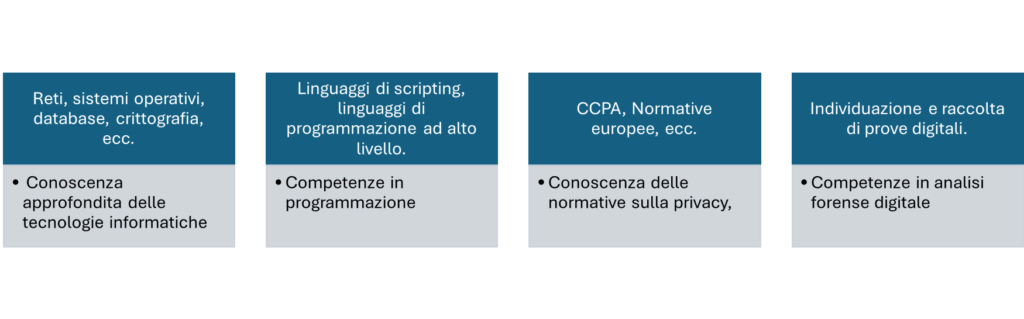
Per quanto riguarda le soft skills, sono fondamentali:
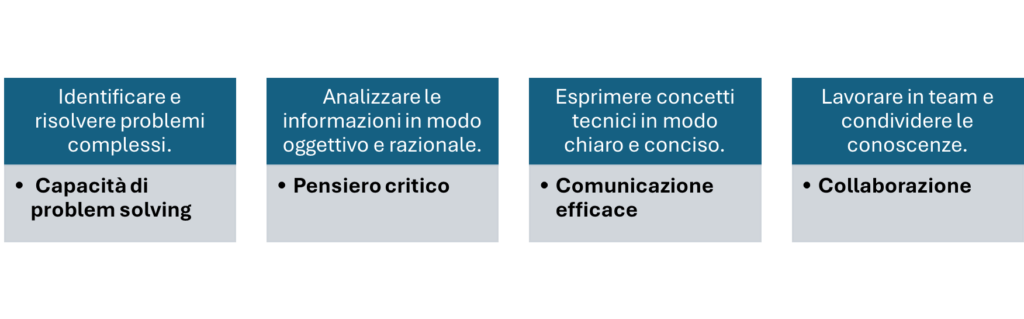
Figure dirigenziali nella cybersecurity
Oltre alle figure tecniche più specializzate, la cybersecurity richiede una forte leadership per definire la strategia, gestire i rischi e garantire la protezione dei dati sensibili dell’organizzazione.
Ecco alcuni dei ruoli dirigenziali più importanti in questo ambito:
- Chief Information Security Officer (CISO): è una delle figure più importanti della sicurezza informatica all’interno di un’organizzazione. Il CISO è responsabile della definizione e implementazione della strategia di sicurezza e della gestione del budget. Coordinare le attività del team di sicurezza e comunica i rischi al top management.
- Security Architect: si occupa della progettazione e dell’implementazione dell’architettura di sicurezza dell’organizzazione, definendo gli standard e le best practice da seguire.
- Security Manager: gestisce le operazioni quotidiane del team di sicurezza, monitora le minacce, risponde agli incidenti e assicura la conformità alle normative vigenti.
- Risk Manager: valuta e gestisce i rischi informatici dell’organizzazione, identificando le vulnerabilità e definendo le misure di mitigazione appropriate.
- Compliance Officer: si assicura che l’organizzazione rispetti le normative sulla privacy e sulla sicurezza dei dati, come il GDPR.
Competenze chiave dei dirigenti cybersecurity
Per svolgere efficacemente questi ruoli, è fondamentale possedere una combinazione di competenze tecniche e soft skill, tra cui:
- Conoscenze tecniche approfondite: è essenziale avere una solida comprensione delle tecnologie informatiche, delle minacce informatiche e delle best practice in materia di sicurezza.
- Capacità di leadership: queste figure dirigenziali devono essere in grado di guidare e motivare il team, prendere decisioni difficili e comunicare efficacemente con i colleghi.
- Visione strategica: è fondamentale avere una visione a lungo termine della sicurezza informatica e la capacità di allineare la strategia di sicurezza agli obiettivi di business dell’organizzazione.
- Gestione del rischio: valutare e gestire i rischi in modo efficace, identificando le priorità e allocando le risorse in modo ottimale è una caratteristica fondamentale.
- Capacità di comunicazione: essere in grado di comunicare in modo chiaro e conciso i rischi informatici a dirigenti e dipendenti, utilizzando un linguaggio comprensibile anche a chi non ha competenze tecniche.
Sfide e prospettive future
Il panorama della cybersecurity è in continua evoluzione, con nuove minacce che emergono costantemente. Adattarsi a questi cambiamenti e anticipare le future sfide sarà fondamentale.
Alcune delle principali tendenze includono:
- Aumento della complessità degli attacchi: gli attacchi informatici diventano sempre più sofisticati e mirati, richiedono quindi una maggiore attenzione alla prevenzione e alla rilevazione delle minacce.
- Shortage di competenze: la carenza di professionisti qualificati nel settore della cybersecurity rappresenta una sfida significativa per molte organizzazioni.
- Regolamentazione sempre più stringente: le normative sulla privacy e sulla sicurezza dei dati si fanno sempre più rigorose, imponendo alle organizzazioni di adottare misure di sicurezza più stringenti.
- Digital transformation: la crescente digitalizzazione delle imprese aumenta la superficie di attacco e richiede una revisione costante delle strategie.
Conclusioni
In un panorama in continua evoluzione le figure professionali emergenti sono la risposta alla crescente complessità. Per le aziende, investire nella formazione e nell’assunzione di professionisti altamente qualificati in questo settore è fondamentale per garantire la protezione dei propri asset digitali e la continuità del business.